Securitate & Încredere
Ultima actualizare: 24 mai 2026.
Această pagină descrie arhitectura de securitate a CompanyStack — instrumentul AI integrat în serviciile Frandeș Law. Ne adresăm responsabililor de conformitate, DPO-urilor din companiile client și oricui care dorește să înțeleagă exact ce se întâmplă cu datele clientelei înainte de a semna un angajament.
Datele rămân pe calculatorul avocatului
CompanyStack funcționează diferit față de soluțiile SaaS obișnuite: datele clientelei nu sunt stocate pe serverele noastre. Baza de date cu dosare, documente, acte de identitate și note de lucru se află exclusiv pe stația de lucru a avocatului — la fel ca fișierele Word, e-mailurile Outlook sau notițele OneNote pe care le utilizați deja.
De ce nu adăugăm un strat suplimentar de criptare pe laptopul avocatului? Motivul este tehnic și important: o aplicație care criptează datele trebuie, prin definiție, să le și decripteze. Un atacator care controlează procesul aplicației controlează automat și cheia — criptarea pe propriul calculator nu adaugă nicio barieră reală față de un atacator sofisticat. Protecția adevărată vine din securitatea dispozitivului: cont Windows cu parolă puternică, BitLocker, ecran blocat, acces fizic controlat — aceleași măsuri pe care le aplicați deja celorlalte date din practică.
Diferența față de un SaaS: companiile SaaS „criptează datele la repaus" pe serverele lor. Această protecție vă apără de o breșă la furnizorul de infrastructură, dar nu vă apără de angajații furnizorului, de solicitările legale adresate furnizorului sau de o compromitere a platformei cloud. Cu CompanyStack, datele sensibile nu ajung niciodată pe serverele noastre în formă clară — pentru că nu au de ce să ajungă acolo.
Principiu fundamental
„Datele dumneavoastră rămân pe calculatorul dumneavoastră. Noi nu putem accesa datele clientelei dvs. pentru că pur și simplu nu le avem."
Granița laptop → cloud: pipeline-ul de sanitizare
Când avocatul utilizează funcțiile AI ale CompanyStack (redactare documente, analiză juridică, alertă de conformitate), datele trec printr-un pipeline de sanitizare în 7+1 straturi înainte de a părăsi calculatorul. Nicio informație cu caracter personal identificabilă nu ajunge la furnizorii de servicii AI.
- Recunoaștere entități cu nume — identificarea numelor de persoane, organizații, locații prin modele NER specializate pe română.
- Entități numite extinse — detectare CNP, serie/nr. act de identitate, IBAN, CUI, numere de dosar.
- Expresii regulate — pattern-uri pentru e-mail, telefon, adresă, coordonate GPS.
- Blocklist cuvinte comune — prenume și nume de familie frecvente în română care pot fi omise de NER.
- Detecție substantive proprii românești — fond de date specific limbii române, inclusiv forme declinate.
- Strat contextual — analiză de co-referință pentru a identifica pronume și referințe indirecte la persoane.
- Blocklist substantive comune românești — gardă suplimentară împotriva pseudonimelor și poreclelor.
- Strat semantic DistilBERT (strat +1) — model mic de limbaj care verifică semnificația frazei; prinde PII redactat subtil sau parțial.
Rezultat: „Popescu Ion, administrator al SC Alfa SRL, cu CNP 1850101..." devine „[PERSON_1], administrator al [ORG_1], cu [CNP_1]..." înainte de transmitere. Harta de corespondență între jetoane și datele reale este stocată exclusiv local și nu părăsește niciodată calculatorul avocatului. Răspunsul AI vine înapoi codificat; re-substituirea se face local.
Furnizorii de servicii AI — Mistral AI și Anthropic — procesează exclusiv text cu jetoane anonime. Nu există nicio cale prin care aceștia să vadă datele reale ale clientelei.
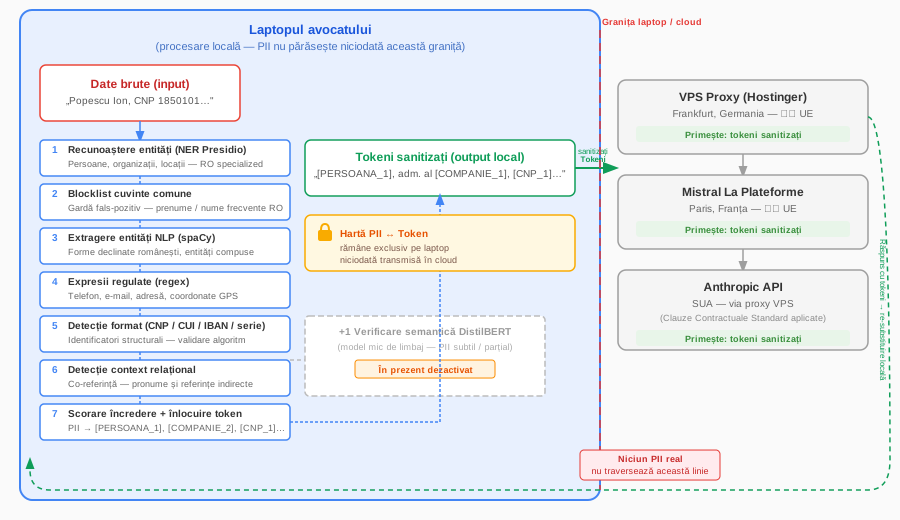
Cine ce vede
Tabelul de mai jos rezumă ce date ajung la fiecare furnizor de servicii. Lista completă a sub-procesatorilor cu acorduri DPA este publicată separat.
| Furnizor | Jurisdicție | Ce date vede |
|---|---|---|
| Hostinger (VPS) | DE — UE | Blob-uri de baze de date criptate; telemetrie anonimizată. Nicio dată de clientelă în clar. |
| Microsoft 365 | US/UE (tenant propriu) | Propriul cont Outlook/OneDrive — aceeași situație ca abonamentul Microsoft 365 existent, independent de CompanyStack. |
| Mistral AI | FR — UE | Exclusiv jetoane anonime (PII înlocuit înainte de transmitere). Niciun nume real, niciun CNP, niciun identificator direct. |
| Anthropic | US (via proxy VPS) | Exclusiv jetoane anonime, prin proxy-ul VPS (nu există cale directă laptop → Anthropic). Clauze contractuale standard (SCC) aplicate. |
| Resend | US | Adresa de e-mail a avocatului pentru notificări tehnice de sistem. Niciun document al clientelei. |
Privilegiul avocat-client
Datele procesate prin CompanyStack sunt acoperite de secretul profesional al avocatului, conform Art. 11 din Legea nr. 51/1995 privind organizarea și exercitarea profesiei de avocat. Divulgarea neautorizată constituie infracțiune.
Raportul juridic relevant este contractul de asistență juridică dintre client și Frandeș Law — nu un contract SaaS separat cu un furnizor de software. CompanyStack este un instrument al practicii avocațiale, iar datele nu ies din sfera raportului avocat-client.
Din perspectiva GDPR: avocatul este operatorul de date; Frandeș Law acționează ca avocat, nu ca furnizor de platformă. Datele clientelei nu tranzitează nicio platformă terță în formă clară.
Conformitate GDPR
Operator: Ciprian-Paul Frandeș — Cabinet de Avocat, București, România. UNBR. Înregistrat la ANSPDCP.
- Temeiuri legale: executarea contractului (Art. 6(1)(b)), interes legitim (Art. 6(1)(f)), obligație legală AML/KYC (Art. 6(1)(c)).
- Minimizarea datelor: VPS-ul stochează exclusiv modele anonimizate și agregate; niciun document al clientelei nu este stocat pe VPS.
- Drepturi persoane vizate: cerere de ștergere sau acces la securitate@frandes.law; răspuns în 30 de zile.
- Transferuri internaționale: Anthropic (US) — Clauze Contractuale Standard adoptate de Comisia Europeană, conform Art. 46(2)(c) GDPR. Mistral AI (FR) — procesare în cadrul UE, niciun mecanism suplimentar necesar.
- Răspuns la incidente: notificare ANSPDCP în 72 de ore conform Art. 33 GDPR; notificare clienți afectați în cel mult 30 de zile.
Consultați Politica de confidențialitate și lista sub-procesatorilor pentru detalii complete.
Document disponibil pentru DPO-ul companiei dumneavoastră
Responsabilul cu protecția datelor (DPO) al companiei poate consulta și descărca modelul de Acord de Prelucrare a Datelor (APD) ncheiat n temeiul Art. 28 GDPR, care acoperă obligațiile sub-procesatorilor, transferurile internaționale (SCC 2021/914), notificarea ncălcărilor n 24h→72h și dreptul de audit.
Vizualizează Acordul de Prelucrare a Datelor (APD) →Conformitate AI Act
CompanyStack se tratează ca sistem AI de risc înalt conform Anexei III din Regulamentul (UE) 2024/1689 (AI Act), Categoria 7 — asistență juridică. Aceasta înseamnă:
- Supraveghere umană obligatorie: orice output generat de AI necesită validarea avocatului înainte de orice acțiune. Sistemul nu execută nicio acțiune autonomă cu impact juridic.
- Transparență: fiecare output generat de AI este etichetat explicit ca atare în interfața aplicației.
- Auditabilitate: jurnalele de interacțiune AI sunt păstrate 30 de zile pentru revizuire la cerere.
- Acuratețe și robustețe: răspunsurile AI sunt însoțite de indicatori de încredere; avocatul este informat când modelul operează în zone de incertitudine.
Consultați Nota de transparență privind utilizarea inteligenței artificiale pentru informații complete conform Art. 50 AI Act.
De ce nu urmărim certificări ISO 27001 / SOC 2
Costul unui program de certificare ISO 27001 sau SOC 2 pentru o practică independentă este de €15.000–25.000 inițial plus audituri anuale — cu un ciclu de obținere de 12+ luni. Raportul cost-beneficiu nu este justificat pentru segmentul nostru de piață: avocați independenți și cabinete boutique din România, respectiv consilieri juridici care evaluează instrumentele pe baza substanței, nu a insignelor.
Alternativa noastră: publicăm arhitectura reală, pe care o puteți verifica singuri. Această pagină, lista sub-procesatorilor, nota de transparență AI și politica de divulgare a vulnerabilităților sunt documente vii, actualizate la fiecare modificare relevantă. ISO înseamnă „un auditor a verificat procesul nostru o dată pe an". Noi publicăm arhitectura pentru ca dumneavoastră să o puteți verifica în permanență.
Urmărim un pentest independent efectuat de o firmă RO de securitate (planificat T3 2026). Raportul va fi divulgat.
Găzduire și rezidența datelor
- VPS: Hostinger KVM, centru de date Frankfurt, Germania — jurisdicție UE, GDPR aplicabil.
- Date clienți pe VPS: niciun document al clientelei nu este stocat pe VPS; exclusiv modele anonimizate și indecși de căutare criptați.
- Procesare AI: Mistral AI este găzduit în Franța (UE) — datele nu ies din UE pe acest canal. Anthropic este US, dar primește exclusiv jetoane anonime prin proxy VPS (SCC aplicate).
- Microsoft 365: rulează pe propriul tenant Microsoft al avocatului; rezidența datelor este guvernată de contractul Microsoft al avocatului, independent de CompanyStack.
- Niciun transfer involuntar în afara UE pentru date cu caracter personal identificabile.
Divulgarea responsabilă a vulnerabilităților
Frandeș Law operează o politică de divulgare responsabilă a vulnerabilităților de securitate. Dacă ați identificat o vulnerabilitate în sistemele noastre, vă rugăm să o raportați la securitate@frandes.law înainte de divulgare publică. Garantăm: nicio acțiune legală împotriva cercetătorilor de bună-credință, răspuns în 10 zile lucrătoare, fereastră de remediere de 90 de zile înainte de divulgare publică. Detalii complete: Politica de securitate.
Contact
Pentru orice întrebări legate de securitate, GDPR sau arhitectura CompanyStack: securitate@frandes.law. Fișierul security.txt publicat conform RFC 9116 conține informațiile de contact pentru cercetători de securitate.